 Whodunit.me
Signal : des pirates volent la clé de vos sauvegardes en se faisant passer pour le support
Secure Backups, c’est quoi ?
En 2025, Signal, la célèbre messagerie privée, a lancé une nouvelle fonctionnalité : Secure Backups. Elle permet de sauvegarder vos messages et l’historique de vos conversations dans le cloud.
Pourquoi ? Par défaut, vos conversations sont enregistrées uniquement sur votre téléphone. S’il casse ou se perd, tout disparaît. C’est devenu un vrai problème pour certains utilisateurs, donc Signal a créé cette solution.
Côté sécurité, la sauvegarde quitte votre téléphone déjà chiffrée. Elle est protégée par une clé de 64 caractères qui ne transite jamais par les serveurs de Signal. C’est à vous de la conserver, et mieux vaut la sauvegarder à plusieurs endroits. Même Signal ne peut pas lire, déchiffrer ou restaurer vos données sans elle. Sur le papier, ce système fonctionne très bien.
Le problème : la clé devient la cible
En mars 2026, une première campagne de phishing visait le code PIN et le code de vérification SMS. Cette campagne n’a pas très bien fonctionné. Les attaquants se sont donc tournés vers une cible plus intéressante : la clé de Secure Backups.
Pourquoi ? Parce que cette clé permet de déchiffrer toutes vos conversations, sans autre vérification. Les premiers messages ont été signalés les 27 et 28 mai 2026, notamment par Josh Rogin, analyste du Washington Post.
Comment ça se passe concrètement ?
L’attaquant vous écrit directement sur Signal en se faisant passer pour le « support ». Le message annonce que vos données risquent d’être perdues à cause d’un problème de synchronisation, puis il vous guide pas à pas : activer les sauvegardes, afficher la clé, puis la lui envoyer. Certains messages demandent de coller la clé directement dans la conversation.
Le message est bien écrit, d’allure professionnelle, et construit pour vous faire peur. C’est le principe de l’ingénierie sociale : vous pensez protéger vos données alors que vous les livrez.
*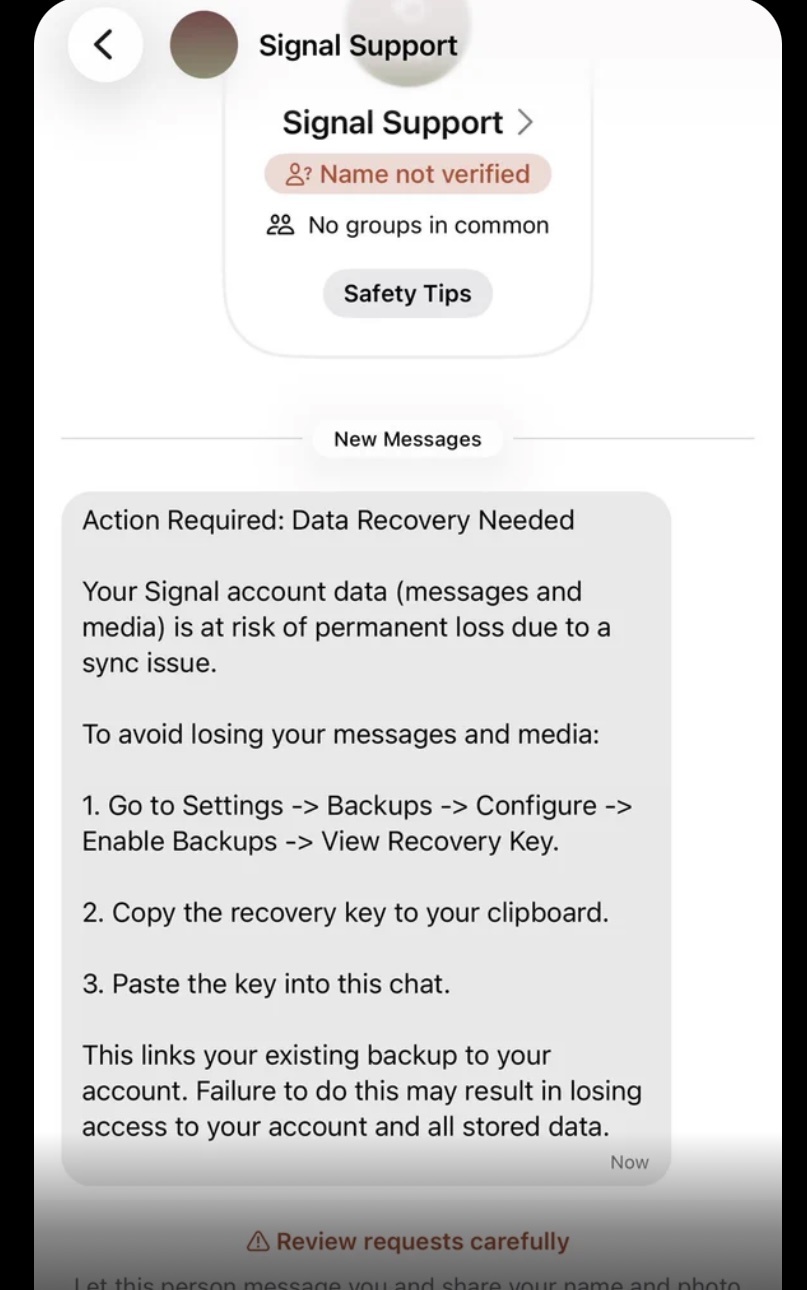 *
Exemple publié sur X : Lien
Qui est visé ?
Les premiers signalements concernent surtout des militants et des journalistes. Ça se comprend : ils utilisent des messageries sécurisées pour éviter que leurs conversations fuitent. Mais la technique marche sur n’importe quel utilisateur de Signal qui a activé Secure Backups.
Le FBI et la CISA ont ensuite publié une alerte attribuant la campagne à des acteurs russes.
Pourquoi en parler maintenant ?
Cette campagne a eu très peu d’écho en France. Quelques médias tech l’ont relayée, mais elle n’a pas été beaucoup expliquée au grand public. Les attaques ont démarré fin mai 2026, et j’ai choisi d’en parler plusieurs mois plus tard, volontairement : une campagne de phishing ne disparaît pas, elle peut revenir à n’importe quel moment, sous une autre forme ou avec un autre prétexte.
Le risque est réel et il ne concerne pas que les militants. Et comme il n’existe pas de correctif technique, la prévention est notre meilleure défense.
Signal peut-il faire quelque chose ?
Pas vraiment, et c’est ça qui est compliqué. Il ne s’agit pas d’une faille technique, mais d’une manipulation. Les autorités le disent clairement : aucun correctif ne s’applique, puisque l’attaque exploite le comportement de l’utilisateur. Et Signal ne peut pas bloquer une restauration faite avec la bonne clé.
Le seul vrai moyen de contrer ce type d’attaque, c’est la prévention. C’est pour ça que j’écris cet article.
Ce qu’il faut retenir
- Signal ne vous demandera jamais votre clé, votre PIN ou votre code de vérification. Son support ne les réclame jamais.
- Si un message vous inquiète, ne répondez pas. Vérifiez directement dans l’application, jamais via un lien reçu.
- Si vous avez donné votre clé, générez-en une nouvelle tout de suite dans les paramètres. Attention : cela n’annule pas l’accès aux sauvegardes que l’attaquant aurait déjà téléchargées.
- Activez le Verrouillage d’inscription (Registration Lock) pour renforcer votre compte.
- En cas de doute, demandez conseil à un proche ou à un professionnel de la cybersécurité avant d’agir.
Le risque zéro n’existe pas, mais une attaque dont on a entendu parler a beaucoup moins de chances de marcher.
Sources
- Source : TechCrunch
- Source : Clubic